Archive for the ‘03. 配置笔记’ Category.

VM虚拟机上“The parent virtual disk has been modified since the child was created”错误的解决方法

最近在打开一台虚拟机时出现了如下错误:
The parent virtual disk has been modified since the child was created

如下图:

vm11

查了下网上,主要是因为非法关机等导致虚拟盘出现问题。当某个盘出现问题时,在虚拟机的摘要中,盘的大小就为0,如下图:

vm12

解决步骤:

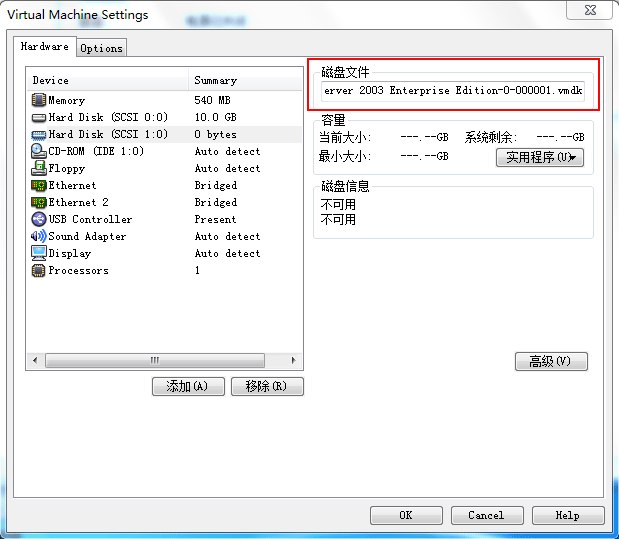
选择“编辑虚拟机设置”,选择0 bytes的盘符,这时就出现如下的错误,点击确定后,查看菜单中“磁盘文件”一项,如下图,这就是出问题的虚拟磁盘的配置文件,如下图:

vm13

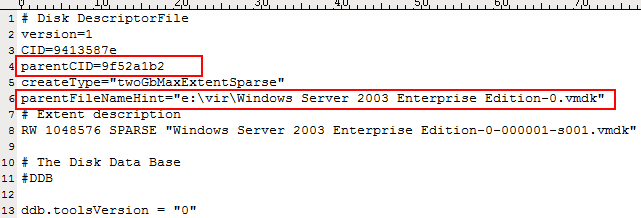
然后使用如UltraEdit等文本编辑器打开该vmdk虚拟磁盘配置文件(….0_0000001.vmdk),注意找出两个选项,第一个为以parentCID开头的一行,第二个为以parentFileNameHint开头的一行,如下图:

vm14

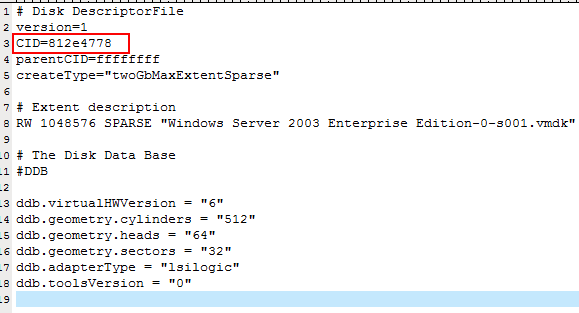
然后再打开上图中parentFileNameHint一行后面指示的文件即父磁盘的磁盘配置文件(….-0.vmdk),如下图:

vm15

注意上图中的CID开头一行的值,这里为812e4778。而正常情况下的值应该为虚拟磁盘配置文件….0-0000001.vmdk中的parentCID的值,这里即为9f52a1b2。

所以出现此问题的故障,就是因为此虚拟盘配置文件的parentCID的值与父盘即parentFileNameHint开头一行所指的文件中的CID的值不同而造成的。至此,再次打开虚拟机,就不会出现The parent virtual disk has been modified since the child was created的错误了。

H3C交换机(S5500)策略路由配置笔记

写过华为S8508的策略路由,这次碰到一台H3C S5500,在配置上和华为交换机有些不同。大致配置如下:

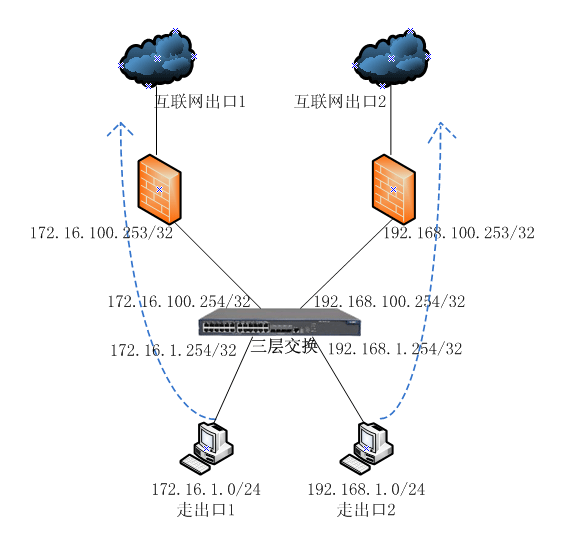
拓扑图:

h3c55002

网络情况如下:

用户1网络:172.16.1.0/24
用户2网络: 192.168.1.0/24
至出口1网络:172.16.100.0/24
至出口2网络:192.168.100.0/24

实现功能:用户1通过互联网出口1,用户2通过互联网出口2。
功能实现:在三层交换台机上配置默认路由,将数据包丢向192.168.100.253,再利用策略路由,凡是用户2网络IP192.168.1.0/24的地址都丢向172.16.100.253。

配置步骤:

说明:这里接口的配置等操作就不在写了。

1、首先建立默认路由,将所有的数据包都丢往出口2的下一节点192.168.100.253

[H3C5500] ip route-static 0.0.0.0 0.0.0.0 192.168.100.253

2、配置流分类1,对象为172.16.1.0/24的数据

[H3C5500]acl number 3001

[H3C5500-acl-adv-3001] rule 0 permit ip source 172.16.1.0 0.0.0.255

[H3C5500] quit

[H3C5500] traffic classifier 1

[H3C5500-classifier-1] if-match acl 3001

[H3C5500-classifier-1] quit

3、配置刚才定义的流分类的行为,定义如果匹配就下一跳至出口1即172.16.100.253

[H3C5500] traffic behavior 1

[H3C5500-behavior-1] redirect next-hop 172.16.100.253

[H3C5500-behavior-1] quit

4、将刚才设置的应用至QOS策略中,定义policy 1

[H3C5500] qos policy 1

[H3C5500-qospolicy-1] classifier 1 behavior 1

[H3C5500-qospolicy-1] quit

5、在接口上应用定义的QOS策略policy 1

[H3C5500] interface GigabitEthernet 1/0/15

[H3C5500-GigabitEthernet1/0/15] qos apply policy 1 inbound

[H3C5500-GigabitEthernet1/0/15] quit

至此,配置已完成。

配置文件(略过一些接口配置信息):

version 5.20, Release 2102P02
#
sysname H3C5500
#
domain default enable system
#
telnet server enable
#
vlan 1
#
vlan 100 to 103
#
traffic classifier 1 operator and
if-match acl 3001
#
traffic behavior 1
redirect next-hop 172.16.100.253
#
qos policy 1
classifier 1 behavior 1
#
dhcp server ip-pool 1
network 192.168.1.0 mask 255.255.255.0
gateway-list 192.168.1.254
dns-list 221.228.255.1
#
dhcp server ip-pool 2
network 172.16.1.0 mask 255.255.255.0
gateway-list 172.16.1.254
dns-list 221.228.255.1
#
local-user huawei
password cipher .]@USE=B,53Q=^Q`M<1!!
service-type telnet terminal
level 3
#
acl number 3001
rule 0 permit ip source 172.16.1.0 0.0.0.255
#
interface NULL0
#
interface Vlan-interface1
ip address 192.168.0.254 255.255.255.0
#
interface Vlan-interface100
ip address 192.168.100.254 255.255.255.0
#
interface Vlan-interface101
ip address 192.168.1.254 255.255.255.0
#
interface Vlan-interface102
ip address 172.16.100.254 255.255.255.0
#
interface Vlan-interface103
ip address 172.16.1.254 255.255.255.0
#
interface GigabitEthernet1/0/1
port link-type access
port access vlan 100
speed 1000
duplex full
#
interface GigabitEthernet1/0/2
port link-type access
port access vlan 102
speed 1000
duplex full
#
interface GigabitEthernet1/0/15
port link-type trunk
port trunk permit vlan 1 101 103
speed 1000
duplex full
qos apply policy 1 inbound
#
interface GigabitEthernet1/0/16
port link-type trunk
port trunk permit vlan 1 101 103
speed 1000
duplex full
qos apply policy 1 inbound
#
ip route-static 0.0.0.0 0.0.0.0 192.168.100.253
#
dhcp enable
#
load xml-configuration
#
user-interface aux 0
authentication-mode scheme
user-interface vty 0 4
authentication-mode scheme
user privilege level 3
#
return

天融信防火墙NGFW4000(TG-4628)安装配置笔记

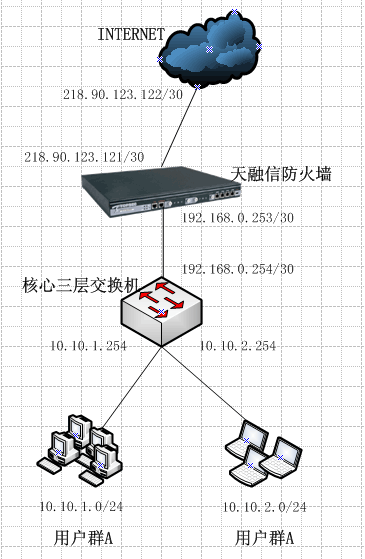
配置一台全新的天融信防火墙NGFW4000,配置完后,内网用户10.10.1.0/24和10.10.2.0/24可以通过防火墙上网,外网用户可以通过访问防火墙的外网接口地址来访问内网的WEB服务器10.10.1.200,并且内网用户也可以通过WEB服务器的外网地址进行访问。

网络说明:
防火墙外网接口地址:218.90.123.121/30
防火墙内网接口地址:192.168.0.253/30
核心交换机防火墙VLAN:192.168.0.254/30
核心交换机用户群A的VLAN:10.10.1.0/24
核心交换机用户群B的VLAN:10.10.2.0/24
用户群A的默认网关:10.10.1.254
用户群B的默认网关:10.10.2.254
防火墙至出口的默认网关:218.90.123.122/30
核心交换机至防火墙的默认网关:192.168.0.253
内网WEB服务器地址:10.10.1.200/32(通过防火墙映射成公网地址)

简单拓扑图如下:
tianrx

这里着重介绍的是出口防火墙的配置,从上图中可以看出,防火墙位于核心交换机至INTERNET出口的中间。我们首先需通过某种方式对防火墙进行管理配置。

1、连接防火墙
首先查看防火墙的出厂随机光盘,里面其中有个防火墙安装手册,描述了防火墙的出厂预设置:

管理用户
管理员用户名 superman
管理员密码 talent 或12345678
系统参数
设备名称 TopsecOS
同一管理员最多允许登录失败次数 5
最大并发管理数目 5
最大并发管理地点 5
同一用户最大登录地点 5
空闲超时 3 分钟
物理接口
Eth0(或LAN 口) IP:192.168.1.254/24
其他接口 Shutdown
服务访问控制
WEBUI 管理(通过浏览器管理防火墙):允许来自Eth0(或LAN 口)上的服务请求
GUI 管理(通过TOPSEC 管理中心):允许来自Eth0(或LAN 口)上的服务请求
SSH(通过SSH 远程登录管理):允许来自Eth0(或LAN 口)上的服务请求
升级(对网络卫士防火墙进行升级):允许来自Eth0(或LAN 口)上的服务请求
PING(PING 到网络卫士防火墙的接口IP 地址或VLAN虚接口的IP 地址):允许来自Eth0(或LAN 口)上的服务请求
其他服务 禁止
地址对象
地址段名称 any
地址段范围 0.0.0.0 – 255.255.255.255
区域对象
区域对象名称 area_eth0
绑定属性 eth0
权限 允许
日志
日志服务器IP 地址 IP:192.168. 1.253
日志服务器开放的日志服务端口 UDP 的514 端口
高可用性(HA)关闭

从中可以看出,管理口为ETH0口,地址为192.168.1.254,我们将一台电脑直接与ETHO接口相连,然后配置一个192.168.1段的地址,然后在浏览器上访问https://192.168.1.254,就进入了WEB管理界面(如出现安装证书问题,直接点继续浏览此网站),如下。

tian1

tian3

2、配置防火墙接口
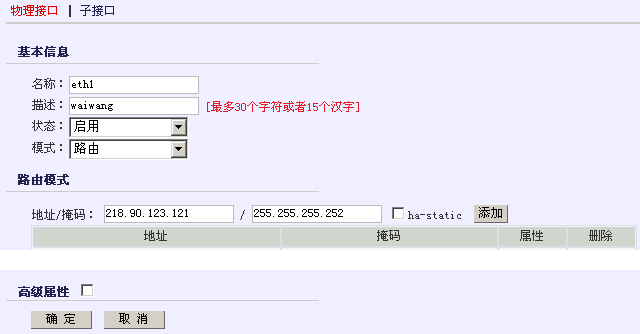
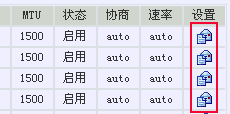
将ETH1配置成外网接口,ETH2配置成内网接口,依次选择左边菜单的“网络管理”->“接口”,在ETH1接口一行点击最后的蓝色图标,如下图,进入ETH1接口配置模式。
tian4

然后输入外网地址,接口模式为“路由”,最后点“确定”,如下图。

tian5

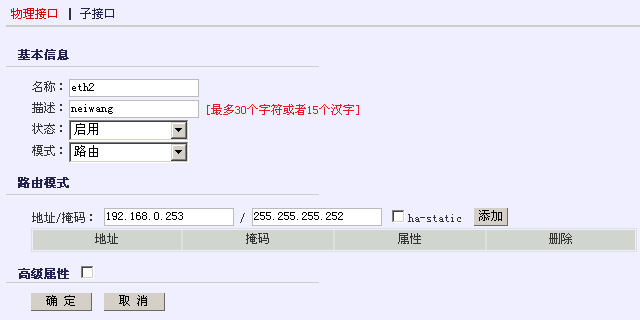
同理,将ETH2接口地址设置成内网地址:

tian6

3、路由配置
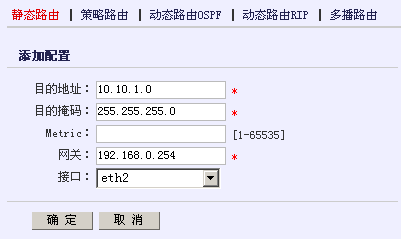
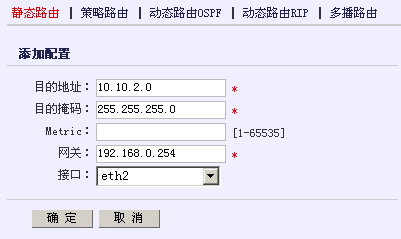
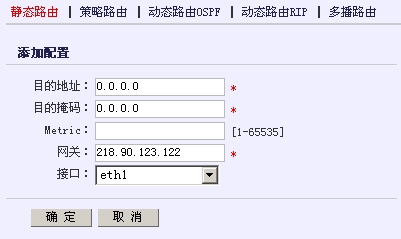
这里有两种路由要写,一是至外网出口的默认路由,下一跳为218.90.123.122,还有一种是至内网核心交换机的回程路由,共有两条,下一跳都是指向192.168.0.254。
依次选择左边菜单的“网络管理”->“路由”,然后点击“添加”,添加一条至外网的默认路由,如下。
tian7

再依次添加两条回程路由:

tian8

tian9

这样,出去的路由有了,回去的路由也有了。

4、访问控制
默认防火墙是阻止所有经过的包,所以需对访问控制项进行设置。
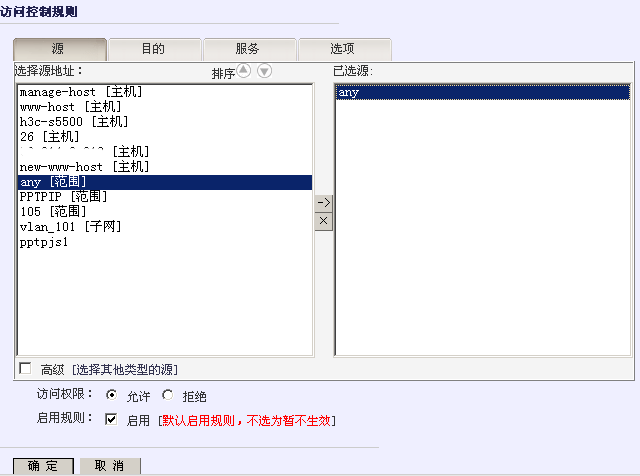
点击菜单的“防火墙”->“访问控制”,点击“添加”按扭,如下图就出现了添加窗口,在源窗口和目的窗口均选择“ANY[范围]”,“服务”不选(包含所有服务),“选项”默认,直接点击确定。这样,就允许所有的数据经过防火墙了。当然,可以通过详细的设置来控制不同网段的电脑,这里就不在叙述了。
tian10

5、配置地址转换(NAT)
首先新建“区域”,选择菜单的“资源管理”->“区域”,点击添加,将内、外网的区域新建好。

tian11

tian12

下来配置源地址转换,选择“防火墙”->“地址转换”,点击添加,选择“源地址”转换,在源选项上,将“高级”的钩打上,然后将“neiwang”移至“已选源AREA”,如下图:

tian13

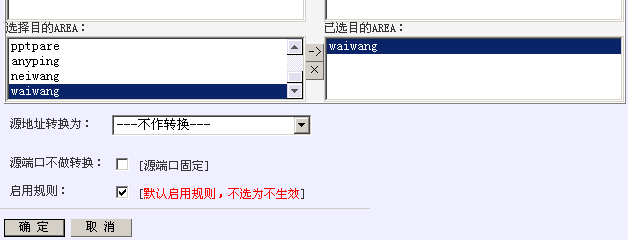
在目标选项上,将“高级”的钩打上,然后将“waiwang”移至“已选目的AREA”,如下图:
tian14

在“服务”选项上,不选择任何服务,这样就表示包含所有服务。

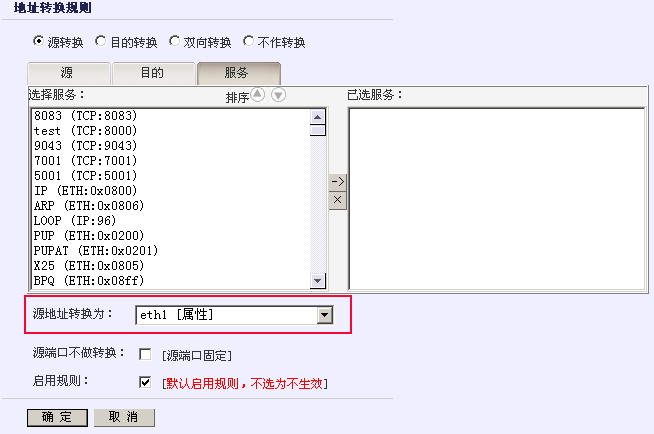
在“源地址转换为:”选项中,选择“ETH1[属性]”,如下图。
tian15

配置到此,内网用户已经可以通过防火墙上INTERNET了。接下来配置目的地址转换,让外网的用户可以访问内网的WEB服务器10.10.1.200。

6、内网WEB服务器映射
选择菜单“资源管理”->“地址”,选择添加,将10.10.1.200添加至地址栏中,命名为www-server,如下图。

tian16

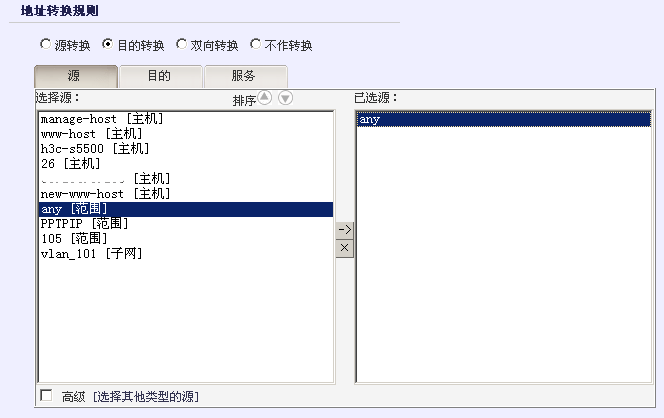
然后选择“防火墙”->“地址转换”,选择添加,弹出对话框,然后选择“目的转换”选项,在“源”选项上,选择“ANY”:
tian17

在“目的”选项上,选择“ETH1”:

tian18

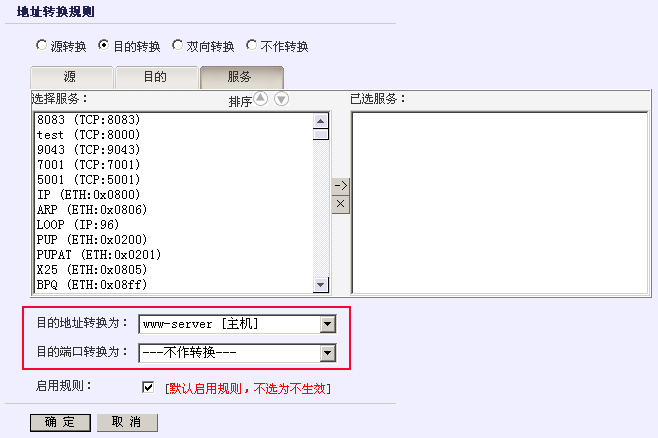
“服务”选项不选,“目的地址转换为”选择刚才新建的“www-server”地址,“目的端口转换为”选择“不转换”,如下。
tian19

这样,外网用户通过浏览器访问防火墙外网接口的地址时,就可以浏览到内网10.10.1.200网站服务器上的内容了。

最后点击页面右上角的“保存配置”按扭。

安装Windows7.7600.16385.RTM.X86.DVD

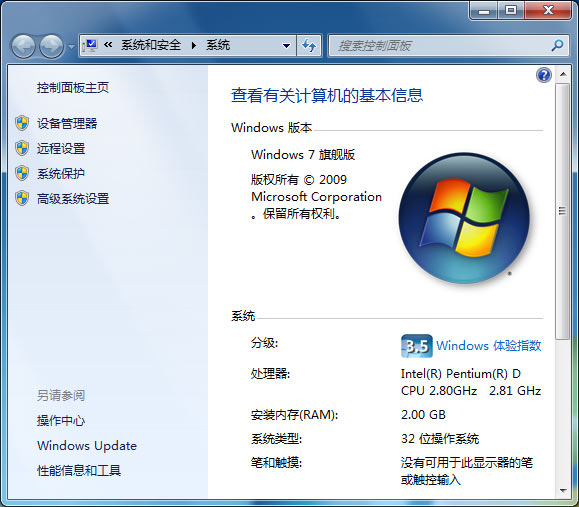
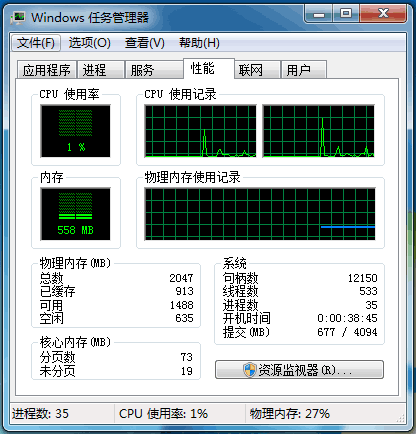
用一晚上下载了Windows7.7600.16385.RTM.X86.DVD.iso镜像。2.6GB。今天晚上开始安装,安装Windows7旗舰版只花了12分钟就完成了。界面比VISTA还花哨。但效果很好。安装占用10G空间。内存使用560MB左右。

安装机器的配置(07年1月份组装的机子):

CPU:Intel Pentium D 820, 2800 MHz (14 x 200)
主板:华硕P5PL2
内存:金士顿533 1G*2
硬盘:希捷160G
显卡:七彩虹 GeForce 6600 LE (256MB 128Bit)
显示器:三星 SyncMaster 740N [17″LCD]
光驱:明基DVDROM 165N (16x)
键盘鼠标:微软光电套件
机箱、电源:富士康489+动力火车节能至尊
音箱:创新SBS2.1 350value

安装方法网上也都有,大至有四个方法。我是从windows xp安装windows7,所以选择如下安装方法:

1、下载windows 7 7057ISO镜像(RC或RTM),用虚拟光驱拷贝至非C盘(如D:7057) :
2、把D:7057目录下的bootmgr和boot目录(其实只要里面的boot.sdi和bcd文件)拷贝到c盘根目录下,并在C盘根目录下建个sources文件夹。(XP下不需要取得管理员权限)
3、把D:7057sources下的boot.win复制到C盘刚建的sources文件夹
4、用管理员身份运行cmd,然后输入c:bootbootsect.exe/nt60 c: 提示successful(即成功了!)
5、关闭cmd窗口重启计算机,自动进入安装界面,选择安装语言,同时选择适合自己的时间和货币显示种类及键盘和输入方式
6、出现“开始安装界面”,(要注意了,不点击“现在安装”)点左下角“修复计算机”(repair mycomputer),进入”系统恢复选择”,选择最后一项”命令提示符”(commandprompt),进入DOS窗口
7、输入“D:7057sourcessetup.exe“(不带引号),开始安装
8、选择安装语言、格式化C盘,就OK了 


桌面:

8

“我的电脑”属性:

66

任务管理器:

1

刚从迅雷网站上下载的最新版,界面很炫:

6

IE8.0下的BLOG后台:

88

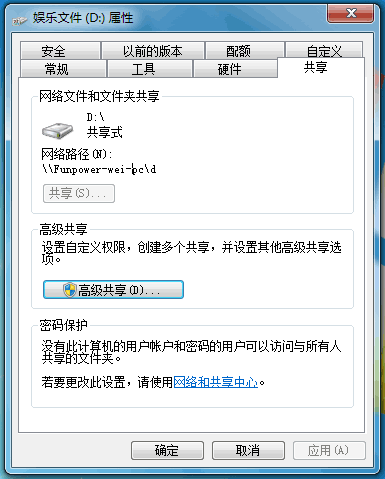
windows7下设置共享文件夹,首页右击需共享的文件夹,选择共享->高级共享,设置共享。再继续点击最下面的“网络和共享中心”的链接。

3

打开“网络和共享中心”的链接后,出现的对话框中确保所有的共享功能都是启用状态,唯独在“密码保护的共享”一栏中关闭密码保护共享。这样,WIN XP的用户才能访问所共享的文件夹。

4


总体感觉,windows7不错,准备使用一段时间了。只是安装完后只能试用30天。还能用,先不管了,等过了二十几天再看看,因为目前没有比较完美的注册方法。

升级SecureCRT至6.2.2.263

一直使用的SecureCRT 5.0.5 Build 1078中文特别版,由于新版本的一些功能对实际工作有帮助,就升级了一下版本。使用的是“绿色软件联盟”提供的SecureCRT V6.2.2.263 汉化绿色特别版 (下载地址2)。直接将文件夹放置在d盘programfiles下,然后运行程序。

主界面:

crt001

指定SecureCRT的配置文件路径,选择“选项”->“全局设置”,在“常规”的配置文件夹一项中指定配置文件的路径,一般为软件所在的路径,如下。

crt002

接下来,将原来版本中的Sessions(会话)拷贝至现在版本的根目录下,再次打开SecureCRT,就出现原来的快速启动快速链接页了,如下。

crt003

AVAYA P882交换机常用配置笔记

创建VLAN100,名称为server_group:

enable
set vlan 100 name “server_group”

删除VLAN:

enable
clear vlan 100

设置端口2/1为VLAN100

enable
set port vlan 2/1 100

设置端口2/2为TRUNK,并允许所有VLAN通过:

enable
set port trunking-format 2/2 ieee-802.1Q
set port vlan-binding-method 2/2 bind-to-all

去除端口2/2/的TRUNK属性:

enable
set port trunking-format 2/2 clear
set port vlan-binding-method 2/2 static

设置VLAN100的三层接口地址:

enable
interface “server_group”
ip address 10.2.2.254 255.255.255.0

去除VLAN100的三层接口地址:

enable
no interface “server_group”

设置端口2/3是否自协商:
开启

set port negotiation 2/3 enable

关闭

set port negotiation 2/3 disable

设置端口2/3全双工、半双工:
全双工

set port duplex 2/3 full

半双工

set port duplex 2/3 half

设置端口2/4速率:
千兆

set port speed 2/4 1000

百兆

set port speed 2/4 100

设置默认路由192.168.10.253:

enable
ip route 0.0.0.0 0.0.0.0 192.168.10.253 1 low

设置静态路由,去往32.0.0.0/8的网络的下一跳为192.168.11.253:

ip route 32.0.0.0 255.0.0.0 192.168.11.253 2 low

产品图片:

switchP882_2

WebLogic的Admin Server能启动,但Managed Server不能启动

环境:
192.168.10.13    机器IP
237.0.0.1:7777   集群组播IP,端口号7777

AIX 5.3环境中建了WebLogic的集群,目前只在一台机器上做测试,本机既是Admin Server,也作为Managed Server。故障现象为:Admin Server通过./startWebLogic.sh可以启动,通过http://192.168.10.13:7001/console也可以登陆。但运行Managed Server时就出错,错误信息如下:

<Emergency> <WebLogicServer> <BEA-000342> <Unable to initialize
the server: weblogic.server.ServerLifecycleException:
Failed to listen on multicast addressCan’t assign requested address>
*********************************************************
The WebLogic Server did not start up properly.
Exception raised: ‘java.net.SocketException: Can’t assign
requested address’
Reason: weblogic.server.ServerLifecycleException: Failed
to listen on multicast addressCan’t assign requested address

从提示中看出是集群的237.0.0.1的组播地址上出现了问题。使用如下命令进行组播的测试:

#cd /weblogic安装目录/server/lib
#java -cp weblogic.jar utils.MulticastTest -N server1 -A 237.0.0.1 -P 7777

上面的测试中,237.0.0.1为你安装weblogic时设置的集群组播地址以及端口号,运行后提示如下错误:

***** WARNING ***** WARNING ***** WARNING *****
Do NOT use the same multicast address as a running WLS cluster.

Starting test. Hit any key to abort

*****Problem*******
java.net.SocketException: The socket name is not available on this system.
at java.net.PlainDatagramSocketImpl.join(Native Method)
at java.net.PlainDatagramSocketImpl.join(PlainDatagramSocketImpl.java:166)
at java.net.MulticastSocket.joinGroup(MulticastSocket.java(Compiled Code))
at utils.MulticastTest.<init>(MulticastTest.java(Compiled Code))
at utils.MulticastTest.main(MulticastTest.java:233)

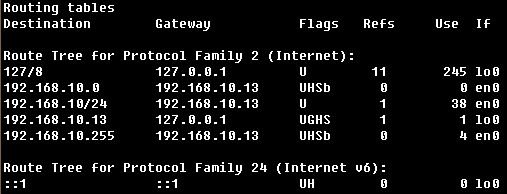
组播测试有问题,想到可能和组播路由有关,马上查看路由表:

#netstat -rn

weblogic2225

没发现有237.0.0.1的路由,马上添加组播路由:

#route add 237.0.0.0 192.168.10.13

运行如下命令再次启动Manager Server,成功启动。

#./startManagedWebLogic.sh server1 192.168.10.13:7001

如下图:

weblogic2223

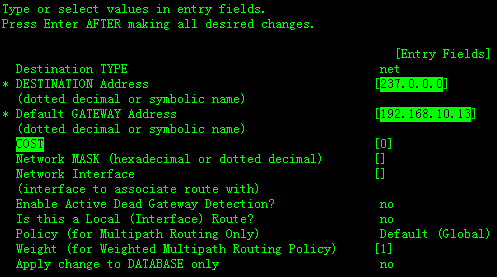
最后运行smit route直接添加一条静态路由,这样机器下次重启时这条路由继续生效,如下图。

weblogic2221

./startWebLogic.sh启动失败,提示Error initializing Embedded LDAP Server错误

AIX 5.3 环境下建的Weblogic 8.1.6,在测试期间,之前./startWebLogic.sh一直可以启动,但今天再启动机器运行时就不正常了,显示如下错误信息:

<Mar 1, 2009 2:18:19 PM GMT+08:00> <Emergency> <WebLogicServer>
<BEA-000342><Unable to initialize the server: weblogic.server.
ServiceFailureException: Error initializing Embedded LDAP Server
– with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.BackendRoot]>
*************************************************************
The WebLogic Server did not start up properly.
Exception raised: ‘weblogic.server.ServiceFailureException:
Error initializing Embedded LDAP Server – with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.
BackendRoot]’Reason: weblogic.server.ServiceFailureException:
Error initializing Embedded LDAP Server – with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.BackendRoot]
*************************************************************

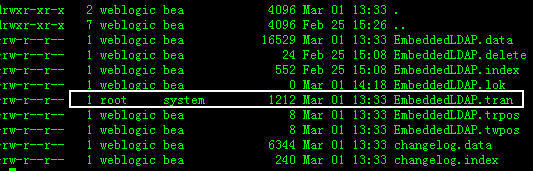
搜索资料后发现,是有人用root用户启动过./startWebLogic.sh,导致EmbeddedLDAP.tran文件的属性为root:system,这样再用weblogic用户去启动WebLogic时该文件就没有权限读写了。如下图:

weblogic222

将EmbeddedLDAP.tran文件权限改回weblogic:bea,恢复正常,可以启动WebLogic。

#cd /weblogic_home/AdminServer/data/ldap/ldapfiles
#chown weblogic:bea EmbeddedLDAP.tran

登陆Weblogic的Console后左边的目录树不能显示

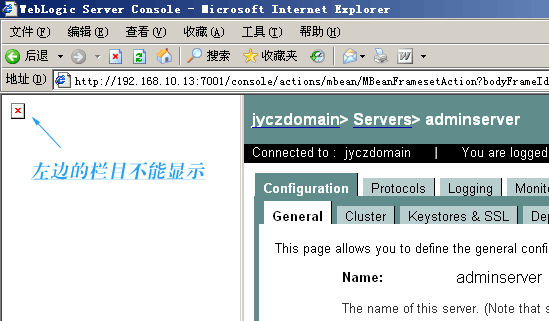
配置完成Weblogic,用预先设置的用户名密码也能正常登陆weblogic系统,但就是左边的目录树不能正常显示,如下图:

weblogic1

查看weblogic faq才发现,左边的目录树为JAVA Applet,立即在本机去JAVA网站下载免费的JAVA程序并安装,再次打开Weblogic的Console时左边的目录树就能正常显示了,如下图。

weblogic2

联想天工iSpirit 2948G交换机端口和MAC绑定及端口带宽限制

前段时间接触了联想天工交换机,核心为联想天工iSpirit8800,楼层都为天工iSpirit 2948G,在楼层上做了两个限制,一是将端口与用户的网卡MAC绑定,只有绑定的网卡数据包才能出去,二是限制了每个端口的带宽(防止P2P下载),配置如下:

1、端口与MAC地址绑定

MAC与端口绑定

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开安全端口的模式
shiyan_config_f0/11#switchport port-security static mac-address 0001.4A22.E728
//设置安全端口的安全MAC
shiyan_config_f0/11#switchport port-security static mac-address 0001.4DFF.EEFD
//设置安全端口的安全MAC
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

去除MAC与端口绑定

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#no switchport port-security static mac-address 0001.4A22.E728
//设置去除安全端口的安全MAC地址
shiyan_config_f0/11#no switchport port-security static mac-address
//设置去除所有安全端口的安全MAC
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

只打开端口的安全端口功能(此端口不能上网)

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开11口的安全端口功能
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

打开多端口的安全端口功能(此些端口不能上网)

shiyan#conf t
//进入配置模式
shiyan_config#interface range fastEthernet 0/11 – 20
//进入交换机11-20端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开11口的安全端口功能
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

2、端口带宽限制

通过设置端口的rate-limit参数来限制端口带宽,共有1-32个单位可以设置,每个单位速度为3.3Mbps(约330KB/S)下载速度。端口有进和出的限制,都限制为1,这样上行和下行的带宽共为2个单位,约660KB/S。操作如下:

shiyan#conf t
shiyan_config#interface fastEthernet 0/42
shiyan_config_f0/42#switchport rate-limit 1 ingress
shiyan_config_f0/42#switchport rate-limit 1 egress
//limit单位1-32,每个单位速度为3.3Mbps
shiyan_config_f0/42#exit
shiyan_config#exit
shiyan#wr