Author Archive

./startWebLogic.sh启动失败,提示Error initializing Embedded LDAP Server错误

AIX 5.3 环境下建的Weblogic 8.1.6,在测试期间,之前./startWebLogic.sh一直可以启动,但今天再启动机器运行时就不正常了,显示如下错误信息:

<Mar 1, 2009 2:18:19 PM GMT+08:00> <Emergency> <WebLogicServer>
<BEA-000342><Unable to initialize the server: weblogic.server.
ServiceFailureException: Error initializing Embedded LDAP Server
– with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.BackendRoot]>
*************************************************************
The WebLogic Server did not start up properly.
Exception raised: ‘weblogic.server.ServiceFailureException:
Error initializing Embedded LDAP Server – with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.
BackendRoot]’Reason: weblogic.server.ServiceFailureException:
Error initializing Embedded LDAP Server – with nested exception:
[java.lang.ClassCastException: com.octetstring.vde.backend.BackendRoot]
*************************************************************

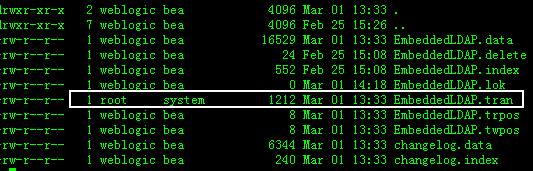
搜索资料后发现,是有人用root用户启动过./startWebLogic.sh,导致EmbeddedLDAP.tran文件的属性为root:system,这样再用weblogic用户去启动WebLogic时该文件就没有权限读写了。如下图:

weblogic222

将EmbeddedLDAP.tran文件权限改回weblogic:bea,恢复正常,可以启动WebLogic。

#cd /weblogic_home/AdminServer/data/ldap/ldapfiles
#chown weblogic:bea EmbeddedLDAP.tran

Gmail添加附件有“上传进度条”显示了

今天在Gmail上上传一个附件时发现带有“上传进度条”功能了。以后传大文件时就可以监测上传情况了,如下图。

gmailnew2009

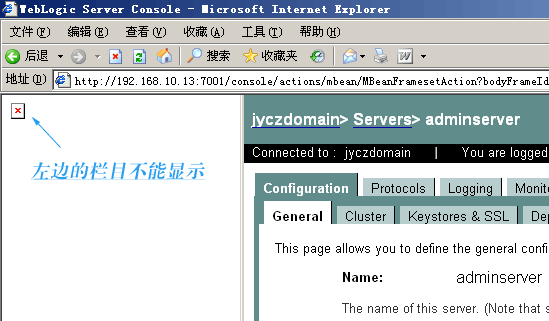
登陆Weblogic的Console后左边的目录树不能显示

配置完成Weblogic,用预先设置的用户名密码也能正常登陆weblogic系统,但就是左边的目录树不能正常显示,如下图:

weblogic1

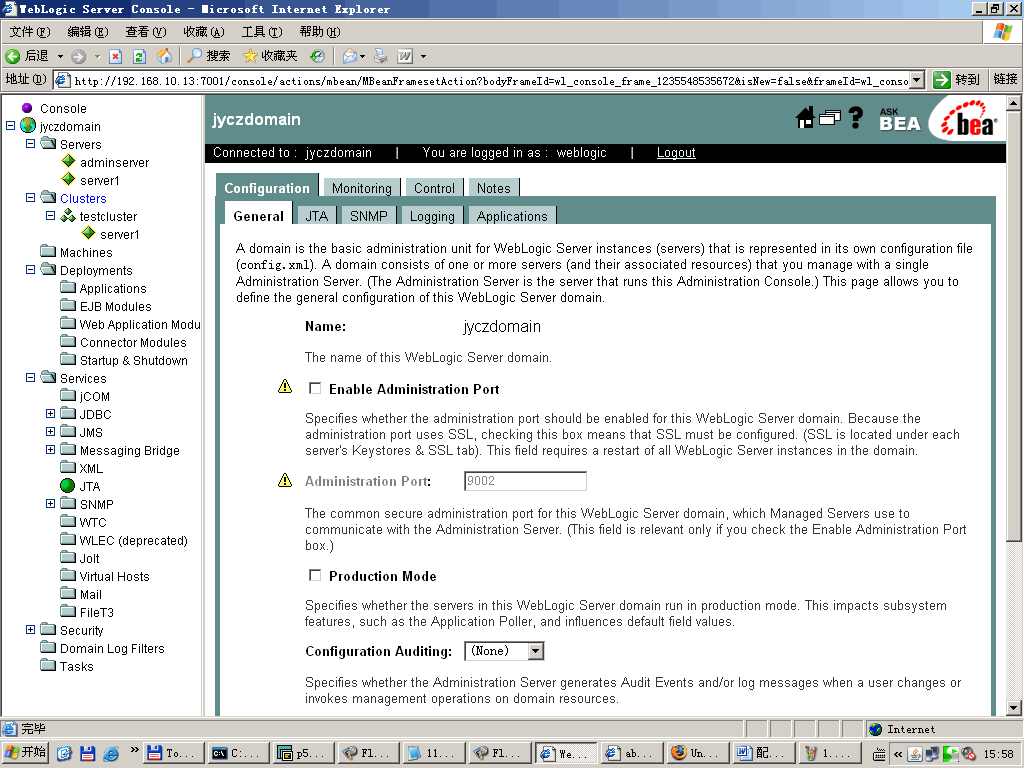
查看weblogic faq才发现,左边的目录树为JAVA Applet,立即在本机去JAVA网站下载免费的JAVA程序并安装,再次打开Weblogic的Console时左边的目录树就能正常显示了,如下图。

weblogic2

新年快乐,各位兄弟姐妹!

“牛”年就要来到了,在这里祝各位新年快乐,“”气冲天。相信自己,你永远最“”!

ps:老婆准备的年夜饭,哈哈,幸福ing~~~~~~~~~~~~: )

0809nian

联想天工iSpirit 2948G交换机端口和MAC绑定及端口带宽限制

前段时间接触了联想天工交换机,核心为联想天工iSpirit8800,楼层都为天工iSpirit 2948G,在楼层上做了两个限制,一是将端口与用户的网卡MAC绑定,只有绑定的网卡数据包才能出去,二是限制了每个端口的带宽(防止P2P下载),配置如下:

1、端口与MAC地址绑定

MAC与端口绑定

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开安全端口的模式
shiyan_config_f0/11#switchport port-security static mac-address 0001.4A22.E728
//设置安全端口的安全MAC
shiyan_config_f0/11#switchport port-security static mac-address 0001.4DFF.EEFD
//设置安全端口的安全MAC
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

去除MAC与端口绑定

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#no switchport port-security static mac-address 0001.4A22.E728
//设置去除安全端口的安全MAC地址
shiyan_config_f0/11#no switchport port-security static mac-address
//设置去除所有安全端口的安全MAC
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

只打开端口的安全端口功能(此端口不能上网)

shiyan#conf t
//进入配置模式
shiyan_config#interface fastEthernet 0/11
//进入交换机11端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开11口的安全端口功能
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

打开多端口的安全端口功能(此些端口不能上网)

shiyan#conf t
//进入配置模式
shiyan_config#interface range fastEthernet 0/11 – 20
//进入交换机11-20端口配置模式
shiyan_config_f0/11#switchport port-security mode static accept
//打开11口的安全端口功能
shiyan_config_f0/11#exit
shiyan_config#exit
shiyan#wr
//写入配置
Saving current configuration…
OK!

2、端口带宽限制

通过设置端口的rate-limit参数来限制端口带宽,共有1-32个单位可以设置,每个单位速度为3.3Mbps(约330KB/S)下载速度。端口有进和出的限制,都限制为1,这样上行和下行的带宽共为2个单位,约660KB/S。操作如下:

shiyan#conf t
shiyan_config#interface fastEthernet 0/42
shiyan_config_f0/42#switchport rate-limit 1 ingress
shiyan_config_f0/42#switchport rate-limit 1 egress
//limit单位1-32,每个单位速度为3.3Mbps
shiyan_config_f0/42#exit
shiyan_config#exit
shiyan#wr

核心H3C S7506E与边界3COM 4400通过光纤口链接时的注意

by funpower,2009年1月5日21:31,funpower#gmail.com,转载请注明出处。水平有限,文中难免有错误,望指正。

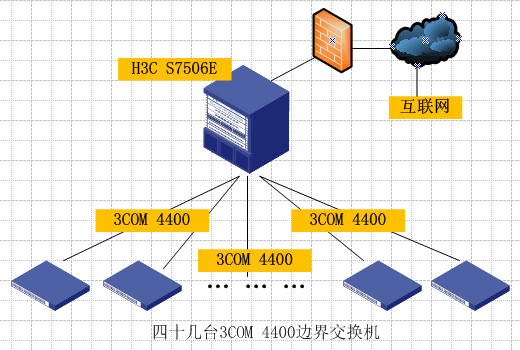
前段时间将一个网络中的核心交换机替换为H3C S7506E,与核心相连的四十几个边界交换机都为3COM 4400,在网络切割中出现了一些小问题,做个笔记。

简单拓扑图:

h3c6

1、速率及全双工、半双工问题

经调试下来,H3C S7506E与3COM 4400都设置为自协商,光纤口也不能起来,有可能是品牌不同引起,最后将两边都强制为1000兆且全双工,光纤口就起来了。

因此切割前一定要先查看所有边界交换机的速率及全双工、半双工设置,进入3COM交换机管理界面后输入:phy eth sum 1:26,查看显示的光纤口的设置。

h3c1

h3c2

上图mode显示为1000full,即模式为强制1000兆并且全双工,如果显示为1000<auto>,为1000兆并且自动协商,需改为强制全双式,输入命令:phy eth portmode,然后输入1:26,接下来是确定自动协商为disable还是enable,这里要强制,不协商,所以输入disable,接下来为端口模式,输入1000full,步骤如下图。

h3c3

这样就把一个边界交换机的光纤口设置为强制1000及全双工了。

然后连接到H3C S7506E核心交换机上,将连接至边界交换机的光纤口也都改成1000兆且全双工,如下:

[center7506]interface gig2/0/1
[center7506-GigabitEthernet2/0/1]speed 1000
[center7506-GigabitEthernet2/0/1]duplex full
[center7506-GigabitEthernet2/0/1]q

2、3COM交换机VLAN1带标记的问题

在调试过程中,出现了一个问题,边界交换机的其它VLAN都能和三层交换通讯且可以出防火墙上互联网,唯独VLAN1不能和三层通讯,最后发现是所有的边界交换机把VLAN1口也打上TAG标记再送给核心三层,如下图:

h3c5

但H3C默认是不认打标记的VLAN1的帧,所以会产生其它非VLAN1打标记都能和三层通讯。此时有两种解决方法,第一是将所有的边界交换机都改成VLAN1不打标记,第二种方法就是如果核心交换机支持HYBRID模式,就可以将核心交换机的和边界交换机相连的所有光纤口都从TRUNK模式改为HYBRID模式。这里采用了第二种方法:具体如下:

[center7506]interface gig 2/0/1
[center7506-GigabitEthernet2/0/1]undo port link-type trunk
[center7506-GigabitEthernet2/0/1]port link-type hybrid
[center7506-GigabitEthernet2/0/1]port hybrid vlan 1 to 2 4 to 46 51 to 59 tagged
[center7506-GigabitEthernet2/0/1]q

这样就将光口2/0/1改为了hybrid模式,这样就强制该端口的VLAN1也打上tag。就能认边界发过来的带tag的VLAN1的帧了。

RouterOS上建立PPTP点对点隧道

by funpower,2009年1月4日23:33,funpower#gmail.com,转载请注明出处。水平有限,文中难免有错误,望指正。

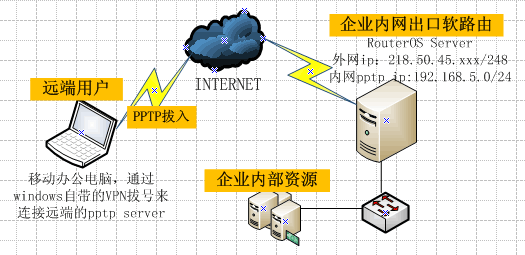
网络说明:
1、RouterOS公网IP:218.50.45.xxx/248
2、企业内网服务器资源IP:192.168.0.0/04
3、远端用户端入后的IP:192.168.5.0/24
4、本例中建立一个pptp用户:用户名user,密码123456

简单网络拓扑图:

pptp4

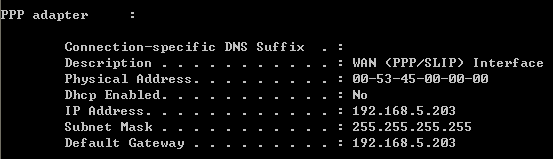
首先介绍一下PPTP,字面意思理解就是一种点对点隧道协议,Point to Point Tunneling Protocol,用于在IP网络上建立PPP会话隧道。通常用在出差人员在外想使用公司内部资源,不可以通过拔入公司的PPTP SERVER,会话建立后,计算机就会多出一个VPN IP,如下图,这样就可以像在公司访问企业内部资源一样了。

pptp5

下面就开始简单介绍如何在RouterOS上建立公司的PPTP Server:

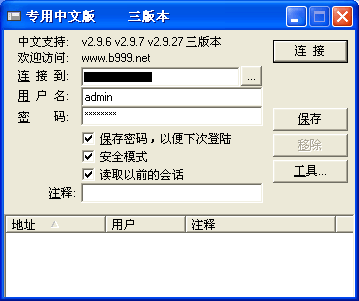
1、利用winbox登陆RouterOS服务器

pptp6

2、建立远端用户地址池
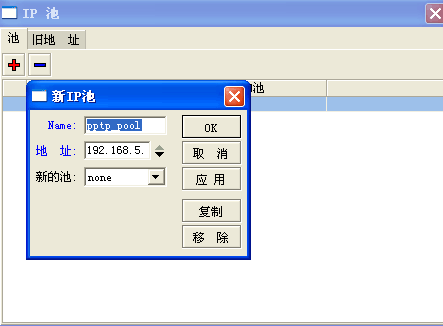
选择IP—>池,在打开的窗口中点击“+”,然后输入池名称pptp_pool,地址输入192.168.5.1-192.168.5.254,新的池输入none(默认),最后点击“OK”。

pptp7

pptp9

3、配置PPTP Server

配置Interfaces(启用PPTP Server):
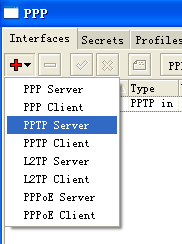
点击主菜单的PPP,在弹出的菜单中选择Interfaces选项,然后点击PPTP Server,在enable上打钩,Max MTU和Max MRU都改成1460,其余设置参考下图,完成后点击“OK”。

pptp10

pptp18
再选择此窗口的“+”按扭,并选择“PPTP Server”,名称默认,直接点击“OK”,如下图。

pptp11

pptp12

这时Interfaces窗口下就多了个name为pptp-in1的项了,选择它点击右键选“启用”,如下图。

pptp13

配置Profiles(配置PPTP配置文件):
配置完刚才的Interfaces窗口后,点击窗口的Profiles选项栏,如下图:

pptp14

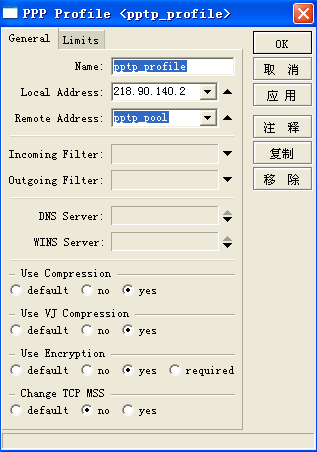
再点击“+”,Name设置为pptp-profiles,Local Address设置为公网IP218.50.45.xxx,Remote Address设置为刚才新建的地址池pptp_pool,其他设置参考如下两张图,设置完后点击“OK”。

pptp15

pptp16

配置Secrets(配置PPTP登陆用户名密码):
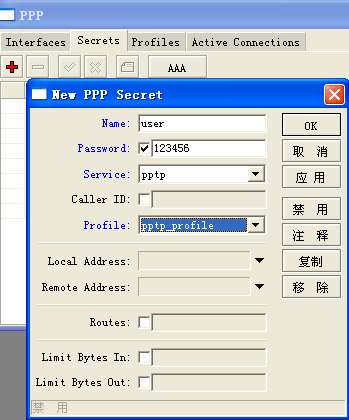
选择Secrets选项栏后,点击“+”按扭,name输入user,密码输入123456,Service选择pptp,Profile选择上一步建立的pptp_profiles,点击“OK”,这样就建立了一个用户名为user,密码为123456的pptp登陆用户。如下图。

pptp17

至此,企业服务器端RouterOS上的PPTP Server设置全部完成。

4、在远程移动办公的计算机上建立PPTP拔号连接

打开一个新建链接,点击下一步

pptpa

选择“连接到我的公共场所的网络”

pptpb

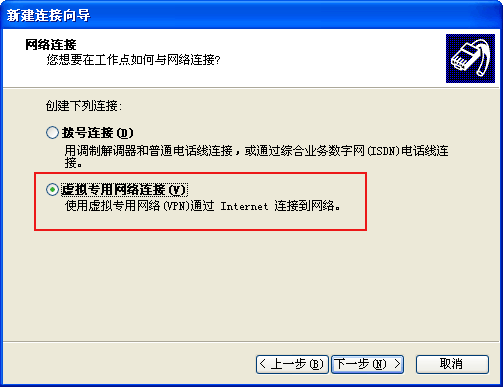
选择“虚拟专用网络连接”

pptpc

任意输入一个pptp连接名称

pptpd

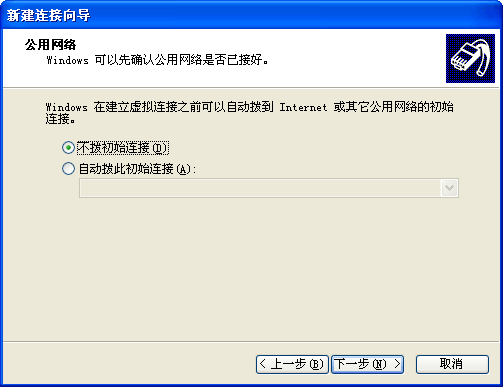
选择“不拔初始连接”

pptpe

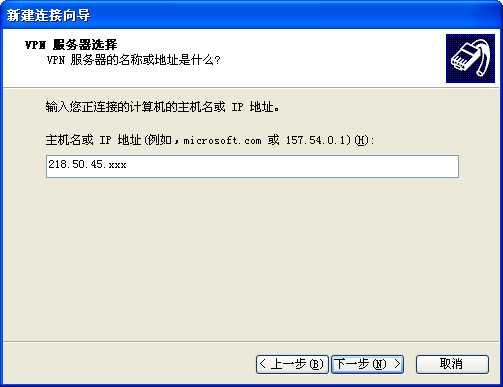
这里填入公司RouterOS Server的公网IP地址:218.50.45.xxx

pptpf

pptpg

点击完成,这样桌面上就会产生一个pptp拔号图标,双击后就能连接公司的PPTP Server,连接成功后右下角就会增加一个网络图标,并可以查看获取到的pptp信息,如下图。

pptph

华为Quidway 8508交换机上做策略路由笔记

by funpower,2008年12月24日23:38,funpower#gmail.com,转载请注明出处。水平有限,文中难免有错误,望指正。

总体说明,网络中有VLAN用户若干,有三条出口。在核心交换机上设置策略路由,使核心交换机根据预先设置好的ACL流的匹配来决定将数据库丢往三个出口的其中一个。简单配置步骤如下:

一、网络说明

设备管理地址:
核心交换机:型号Quidway S8508,IP 192.168.0.254(vlan1)
楼层交换机:型号Quidway 3600-28TP-SI,IP 192.168.0.20 – 192.168.0.28(vlan1)

内网VLAN及IP地址:
192.168.0.0/24,vlan1,服务器及用户A段IP
192.168.1.0/24,vlan2,用户B段IP
192.168.2.0/24,vlan3,用户C段IP
192.168.3.0/24,vlan4,用户D段IP
10.8.0.0/24,vlan5,用户E段IP

三个出口设备内网IP地址:
外网1出口防火墙内网IP地址:192.168.0.11,所在核心交换机端口:inter gig 3/3/1
外网2出口防火墙内网IP地址:192.168.0.12,所在核心交换机端口:inter gig 3/3/2
外网3出口防火墙内网IP地址:192.168.0.13,所在核心交换机端口:inter gig 3/3/3

分布:
楼宇A:所在核心交换机端口:inter gig 6/1/1,存在vlan:vlan1、vlan3、vlan5
楼宇B:所在核心交换机端口:inter gig 6/1/2,存在vlan:vlan1、vlan4、vlan5
楼宇C:所在核心交换机端口:inter gig 6/1/3,存在vlan:vlan1、vlan2、vlan4、vlan5
楼宇D:所在核心交换机端口:inter gig 6/1/4,存在vlan:vlan1、vlan2、vlan3、vlan5
网络中心服务器群:所在核心交换机端口:inter gig 3/1/1,存在vlan:vlan1

网络拓扑图:

s8508router

二、实现功能

1、当楼宇A、B、C、D中vlan1、vlan2及vlan3的用户电脑访问网络时从外网1也就是核心交换机的gig 3/3/1端口上出去
2、当这些楼宇中的vlan4的用户电脑访问网络时从外网2出口出去
3、当这些楼宇的vlan5中的用户电脑访问网络时从外网3出口出去
4、所有vlan均能访问vlan1的服务器群网段

三、配置步骤

思路:首先建立一个普通的三层网络,在核心交换机上利用默认路由将楼宇交换机来的数据包全部丢到核心的192.168.0.11上也就是外网1出口上,然后在接楼宇端口上利用核心交换机的traffic-redirect功能通过源地址acl流匹配将vlan4和vlan5的数据包丢到192.168.0.12(外网2)或192.168.0.13(外网3)上。

1、在核心上建立三层网络,并配置好各楼宇交换机,这里略过。然后在核心交换机上添加一条默认路由,这样所有的数据包就都从外网1出口出去:

ip route-static 0.0.0.0 0.0.0.0 192.168.0.11 preference 60

2、因为在接楼宇端口上应用traffic-redirect后数据包就直接丢到外网的内网口了,这样vlan4和vlan5访问vlan1的服务器群就有问题了。所以我们先在端口上做acl。

建立acl:

[center] acl number 3001
[center acl number 3001] rule 0 permit ip source 192.168.3.0 0.0.0.255 destination 192.168.0.0 0.0.0.255
[center acl number 3001] rule 1 permit ip source 10.0.8.0 0.0.0.255 destination 192.168.0.0 0.0.0.255

下发楼宇A端口:

[center] inter gig 6/1/1
[center-GigabitEthernet6/1/1] packet-filter inbound ip-group 3001

其他楼宇端口下发方法相同,这里略过。另外,对于是vlan1属性的inter gig 3/1/1,因为端口下只有一个vlan,所以就不需要做策略路由。在下发顺序上也是应该也下发acl规则,然后再下发策略路由。这样就可以先匹配内网的访问需求了。

3、在连接楼宇交换机的核心交换机端口上做策略路由

建立vlan4的acl流匹配规则:

[center] acl number 3002
[center-acl number 3002] rule 0 permit ip source 192.168.3.0 0.0.0.255

建立vlan5的acl流匹配规则:

[center] acl number 3003
[center-acl number 3003] rule 0 permit ip source 10.8.0.0 0.0.0.255

下发针对vlan4的楼宇A端口的下一跳路由:

[center] inter gig 6/1/1
[center-GigabitEthernet6/1/1] traffic-redirect inbound ip-group 3002 next-hop 192.168.0.12

下发针对vlan5的楼宇A端口的下一跳路由:

[center] inter gig 6/1/1
[center-GigabitEthernet6/1/1] traffic-redirect inbound ip-group 3003 next-hop 192.168.0.13

这样配置后,vlan1至vlan3仍然从核心交换机的默认路由192.168.0.11外网1出口出去。如果源地址为192.168.3.0网络地址进入核心交换机的连接楼宇的端口后,针对源地址为192.168.3.0的acl规则3002就被匹配,这样就被路由至192.168.0.12的外网2出口上。同理如果是源地址为10.8.0.0网络的地址流入核心交换机的端口上则根据端口定义好的下一跳路由它将被送往192.168.0.13的外网3网络上。

最后附上核心交换机的完整配置:

#
sysname center
#
radius scheme system
server-type huawei
primary authentication 127.0.0.1 1645
primary accounting 127.0.0.1 1646
user-name-format without-domain

domain system
radius-scheme system
access-limit disable
state active
idle-cut disable
self-service-url disable

domain default enable system
#
local-server nas-ip 127.0.0.1 key huawei
#
Xbar load-single
#
temperature-limit 3 10 65
temperature-limit 4 10 50
temperature-limit 5 10 50
temperature-limit 6 10 65
#
dot1x
#
acl number 3001
rule 0 permit ip source 10.10.6.0 0.0.0.255 destination 192.168.0.0 0.0.0.255
rule 0 permit ip source 192.168.3.0 0.0.0.255 destination 192.168.0.0 0.0.0.255
acl number 3002
rule 0 permit ip source 192.168.3.0 0.0.0.255
acl number 3003
rule 0 permit ip source 10.8.0.0 0.0.0.255
#
vlan 1
description bangong_and_server
#
vlan 2
description user_a
#
vlan 3
description user_b
#
vlan 4
description user_c
#
vlan 5
description user_d
#
interface Vlan-interface1
description bangong_and_server
ip address 192.168.0.254 255.255.255.0
#
interface Vlan-interface2
description user_a
ip address 192.168.1.254 255.255.255.0
#
interface Vlan-interface3
description user_b
ip address 192.168.2.254 255.255.255.0
#
interface Vlan-interface4
description user_c
ip address 192.168.3.254 255.255.255.0
#
interface Vlan-interface5
description user_d
ip address 10.8.0.254 255.255.255.0
#
interface Aux4/0/1
#
interface M-Ethernet4/0/0
#
interface GigabitEthernet3/1/1
description to_server-group
#
interface GigabitEthernet3/1/2
#
interface GigabitEthernet3/1/3
#
interface GigabitEthernet3/1/4
#
interface GigabitEthernet3/2/1
#
interface GigabitEthernet3/2/2
#
interface GigabitEthernet3/2/3
#
interface GigabitEthernet3/2/4
#
interface GigabitEthernet3/3/1
description to_waiwang1
#
interface GigabitEthernet3/3/2
description to_waiwang3
#
interface GigabitEthernet3/3/3
description to_waiwang3
#
interface GigabitEthernet3/3/4
#
interface GigabitEthernet6/1/1
port link-type trunk
port trunk permit vlan all
packet-filter inbound ip-group 3001 rule 0 system-index 1
packet-filter inbound ip-group 3001 rule 1 system-index 2
traffic-redirect inbound ip-group 3002 rule 0 system-index 3 next-hop 192.168.0.12
traffic-redirect inbound ip-group 3003 rule 0 system-index 4 next-hop 192.168.0.13
#
interface GigabitEthernet6/1/2
port link-type trunk
port trunk permit vlan all
packet-filter inbound ip-group 3001 rule 0 system-index 5
packet-filter inbound ip-group 3001 rule 1 system-index 6
traffic-redirect inbound ip-group 3002 rule 0 system-index 7 next-hop 192.168.0.12
traffic-redirect inbound ip-group 3003 rule 0 system-index 8 next-hop 192.168.0.13
#
interface GigabitEthernet6/1/3
port link-type trunk
port trunk permit vlan all
packet-filter inbound ip-group 3001 rule 0 system-index 9
packet-filter inbound ip-group 3001 rule 1 system-index 10
traffic-redirect inbound ip-group 3002 rule 0 system-index 11 next-hop 192.168.0.12
traffic-redirect inbound ip-group 3003 rule 0 system-index 12 next-hop 192.168.0.13
#
interface GigabitEthernet6/1/4
port link-type trunk
port trunk permit vlan all
packet-filter inbound ip-group 3001 rule 0 system-index 14
packet-filter inbound ip-group 3001 rule 1 system-index 15
traffic-redirect inbound ip-group 3002 rule 0 system-index 16 next-hop 192.168.0.12
traffic-redirect inbound ip-group 3003 rule 0 system-index 17 next-hop 192.168.0.13
#
interface GigabitEthernet6/2/1
#
interface GigabitEthernet6/2/2
#
interface GigabitEthernet6/2/3
#
interface GigabitEthernet6/2/4
#
interface GigabitEthernet6/3/1
#
interface GigabitEthernet6/3/2
#
interface GigabitEthernet6/3/3
#
interface GigabitEthernet6/3/4
#
interface NULL0
#
ip route-static 0.0.0.0 0.0.0.0 192.168.0.11 preference 60
#
snmp-agent
snmp-agent local-engineid 80507DBD05757576F5DD55A46877
snmp-agent community write jsisaa
snmp-agent sys-info version all
#
user-interface con 0
user-interface aux 0
user-interface vty 0 4
user privilege level 3
set authentication password simple winsaaa
#
return
升级wordpress至2.7中文版

晚上花了些时间,将wordpress版本从2.23升级至2.7中文版。后台变化很大,新功能还不太清楚。

版本是从wpchina.org download上下的。不过后来发现wordpress这次也出了一个官方中文版本,具体可查看这里

wp271

中电信189号段将在北京放号

在高调推广153号段后,中国电信189号段也将乘势推出。昨日,有消息称,中电信将于本月19日在福建全省正式推出CDMA189号段。对此,中国电信集团方面表示,并不清楚省分公司的具体工作计划。但昨日,中国电信北京分公司的10000号客服表示,已听到北京分公司快要放号的消息,但具体放号时间还未确定。

记者了解到,189号段仍然为CDMA号段,工业和信息化部原定此号段为3G专属号段,但为有更多号码资源发展CDMA用户,电信仍将此号段用于CDMA。

对于189号段与电信现在的CDMA的133、153号段是否在使用功能、资费标准等方面能达成一致,电信客服表示,三者肯定不一样,电信将对 189号段的客服人员进行专门的技术培训。记者从中国电信集团内部了解到,CDMA189号段是面向中高端用户后付费业务,在数据增值业务上的功能会更靠近3G。

据悉,伴随着189号段的推出,电信定制的高端CDMA终端也将在放号后大规模推出。

运营商重组后使用号段列表

中移动:134、135、136、137、138、139、150、158、159、157(TD专属号段)即将启用187、188

中国联通:130、131、132、156即将启用185、186

中国电信:133、153即将启用180、189